교회가 생성형 AI를 들일 때 흔히 나오는 첫 질문은 "무엇을 자동화할까"이다.
그런데 더 쓸모 있는 질문은 따로 있다. "어떤 책임은 자동화하면 안 되는가." 제품 시연을 보기 전에 한 장짜리 위험대장부터 만드는 일은 느려 보인다. 그러나 목회자의 판단과 교우의 신뢰를 지키면서, 실제로 쓸 만한 일이 무엇인지 가려내는 가장 현실적인 출발점이다.
한번 시연을 보고 나면 결론은 대개 이미 나 있다. 화면 속 AI가 주보 문구를 순식간에 다듬고, 설교 요약을 몇 초 만에 뽑아내는 모습을 보면 "우리도 써 봅시다"라는 말이 먼저 나온다. 위험대장은 그 말이 나오기 전에 잠깐 멈추게 해 주는 장치다.
공개된 원칙을 교회의 회의 언어로 바꾸기
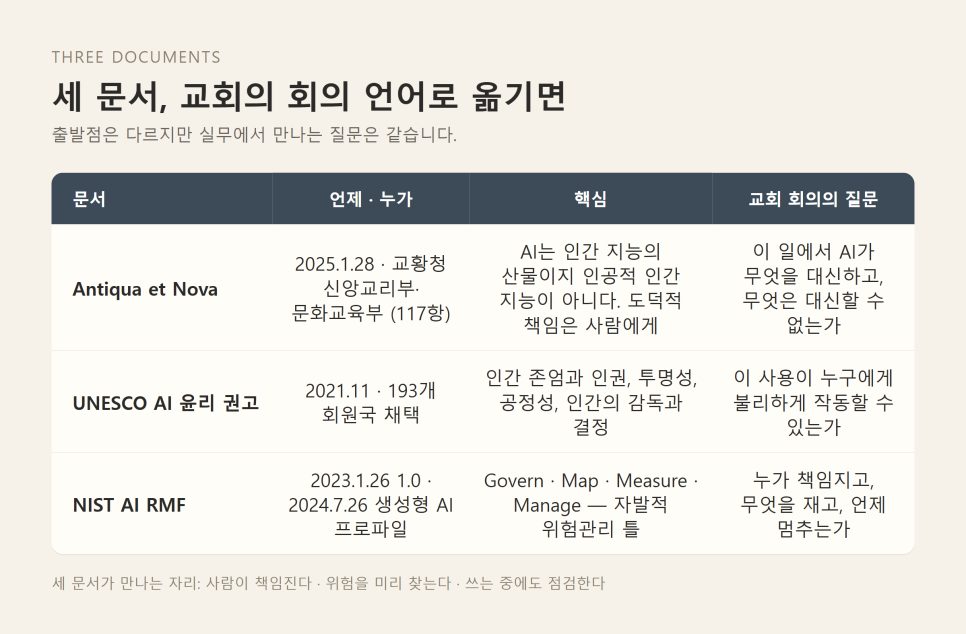
AI를 두고 신앙 공동체와 국제기구, 표준기관이 내놓은 문서들이 있다. 셋을 나란히 놓아 보자.
교황청의 「Antiqua et Nova」
2025년 1월 28일, 교황청 신앙교리부와 문화교육부가 함께 「Antiqua et Nova(옛것과 새것)」를 발표했다. 117개 항으로 된 이 문서는 AI와 인간 지능을 같은 것으로 다루지 않는다. AI는 인간 지능의 인공적 형태가 아니라 인간 지능이 만들어 낸 산물로 보아야 한다고 말하고(35항), AI에 '지능'이라는 말을 붙이는 것 자체가 오해를 낳을 수 있다고 지적한다.
문서는 인간의 존엄, 도덕적 책임, 진실, 사생활, 그리고 의사결정을 기술에 지나치게 기대는 위험을 함께 다룬다. AI가 내린 결정이라도 궁극적인 책임은 사람에게 남아야 한다는 것, 참된 공감은 AI가 만들어 낸 문장으로 대신할 수 없다는 것도 분명히 한다.
이것은 어느 교회가 AI를 도입해 얻은 성과를 보고한 자료가 아니다. 그러나 신앙 공동체가 AI를 단순한 생산성 도구가 아니라 인간 이해와 책임의 문제로 다룬 공개 문서다. 지난 5월 교황 레오 14세의 첫 회칙 『Magnifica Humanitas』도 이 흐름을 이어 기술이 결코 중립적이지 않다고 말했다.
UNESCO의 AI 윤리 권고
UNESCO에 따르면 193개 회원국은 2021년 11월 AI 윤리에 관한 첫 국제 기준으로 이 권고를 채택했다. 네 가지 핵심 가치는 인간 존엄과 인권, 정의롭고 평화로운 사회, 다양성과 포용, 환경과 생태계의 번영이다. 그 아래 열 가지 원칙이 있는데 비례성과 해악 금지, 안전, 사생활 보호, 책임성, 투명성과 설명 가능성, 인간의 감독과 결정, 공정성과 비차별 등이 들어 있다.
권고는 AI 시스템이 사람의 최종 책임을 대신하지 않도록 해야 한다고 명시한다.
NIST의 AI 위험관리 프레임워크
미국 국립표준기술연구소(NIST)의 AI 위험관리 프레임워크(AI RMF)는 조직이 AI 위험을 다루도록 만든 자발적 틀이다. NIST는 2023년 1월 26일 AI RMF 1.0을 공개했고, 2024년 7월 26일에는 생성형 AI 특유의 위험을 다루는 프로파일(NIST AI 600-1)을 내놓았다.
이 틀은 네 가지 기능으로 이루어진다. 책임과 문화를 세우고(Govern), 사용 맥락과 위험을 파악하고(Map), 그것을 측정하고(Measure), 관리한다(Manage). 신뢰할 수 있는 AI의 특성으로는 타당하고 믿을 만할 것, 안전할 것, 보안과 회복력을 갖출 것, 책임 소재가 분명하고 투명할 것, 설명할 수 있을 것, 사생활을 지킬 것, 해로운 편향이 관리될 것을 든다.
세 문서가 만나는 자리
세 자료의 성격과 신학적 전제는 서로 다르다. 교황청 문서는 신학적 인간학에서 출발하고, UNESCO는 인권의 언어로 말하며, NIST는 조직 운영의 언어를 쓴다.
그럼에도 실무에서 만나는 지점은 분명하다. 사람이 책임을 져야 한다. 위험을 미리 찾아야 한다. 쓰는 중에도 점검해야 한다.
교회는 이 문서들을 그대로 옮겨 올 필요가 없다. 대신 당회, 제직회, 미디어팀, 교육부서가 알아들을 수 있는 질문으로 바꿔야 한다. "NIST의 Map 기능을 수행하자"가 아니라 "이 일에 무슨 자료가 들어가고, 틀리면 누가 다치는가"로.
위험대장은 금지 목록이 아니라 판단 기록이다
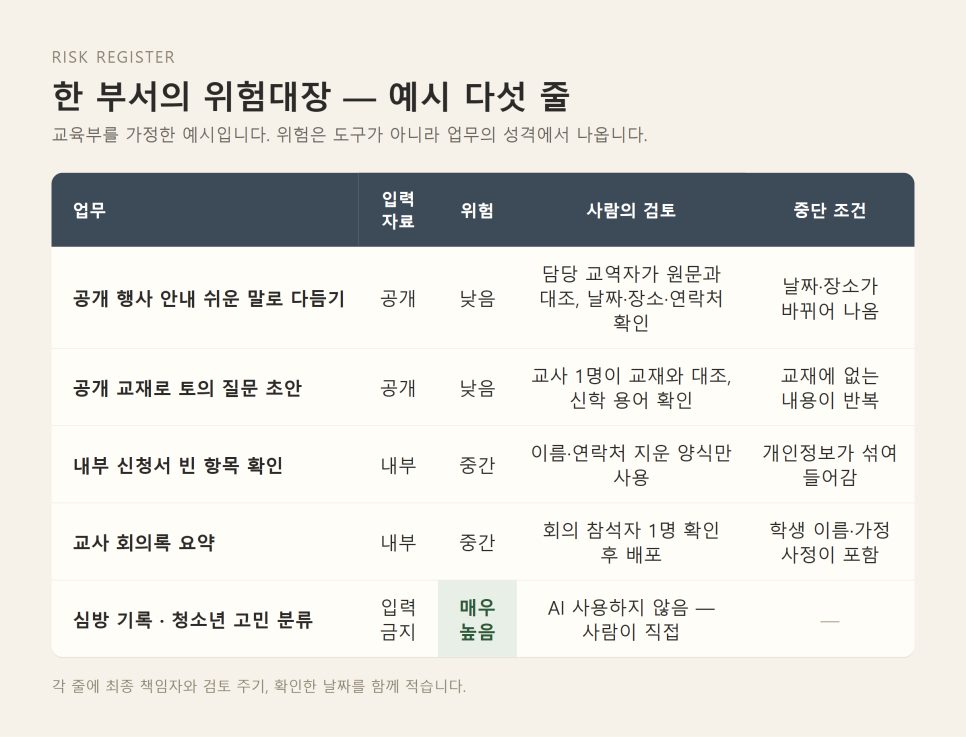
위험대장은 거창한 시스템이 아니다. 표의 한 행에 일곱 칸을 적으면 된다. 업무, 입력 자료, 예상 이익, 가능한 피해, 최종 책임자, 검토 주기, 중단 조건.
예를 들어 공개된 주일 행사 안내를 쉬운 말로 고치는 일을 보자. 입력 자료는 이미 공개되어 있고, 담당자가 원문과 대조할 수 있다. 틀려도 바로 고칠 수 있다. 반면 심방 기록을 요약하거나 청소년의 고민을 분류하는 일은 민감한 맥락과 관계의 책임이 얽혀 있다. 같은 표 안에서 훨씬 높은 위험으로 표시해야 한다.
중요한 점은 위험 점수가 도구의 유명세가 아니라 업무의 성격에서 출발한다는 것이다. 같은 AI라도 공개 보도자료의 맞춤법 점검과, 교인의 건강 정보가 담긴 상담 요약은 전혀 다른 일이다. "어느 AI가 안전하냐"는 질문보다 "이 일에 AI를 써도 되냐"는 질문이 먼저다.
또 "사람이 마지막에 본다"는 문장만으로는 부족하다. 누가, 무엇과 대조해, 어느 기준으로 승인하는지를 적어야 사람의 검토가 실제 절차가 된다. "담당 목사 확인"이 아니라 "교육부 담당 목사가 원래 공지문과 한 줄씩 대조, 날짜·장소·연락처 세 가지는 반드시 확인"처럼 적는 것이다.
이 기록은 책임이 AI로 흘러가는 것을 막는다. 잘못된 공지, 출처 없는 통계, 한쪽으로 치우친 표현이 발견되었을 때 "AI가 그렇게 썼다"로 끝내지 않는다. 승인 과정의 어느 지점이 비어 있었는지 되짚게 한다. 교황청 문서의 말처럼, 도덕적 책임을 지는 존재는 사람뿐이다.
동시에 위험대장은 안전한 일까지 막연한 두려움으로 막는 일도 줄인다. "AI는 위험하니 교회에서는 쓰지 말자"는 결론도, "다들 쓰니 우리도 쓰자"는 결론도 기록이 없기는 마찬가지다. 위험대장은 찬성과 반대 사이의 어정쩡한 중간 지대가 아니다. 조건을 붙여 허용하고, 그 증거를 남기는 운영 장치다.
위험대장은 금지 목록이 아니라,
조건을 붙여 허용하고 증거를 남기는 판단 기록이다.
한 시간 안에 만드는 첫 번째 적용 절차
첫째, 한 부서에서 반복되는 업무를 다섯 개만 고른다. 설교나 상담처럼 목회의 핵심 행위부터 시작하지 않는다. 공개 행사 안내의 표현 점검, 공개된 교육 자료로 토의 질문 초안 만들기, 내부 양식의 빈 항목 확인처럼 결과를 쉽게 대조할 수 있는 일부터 고른다.
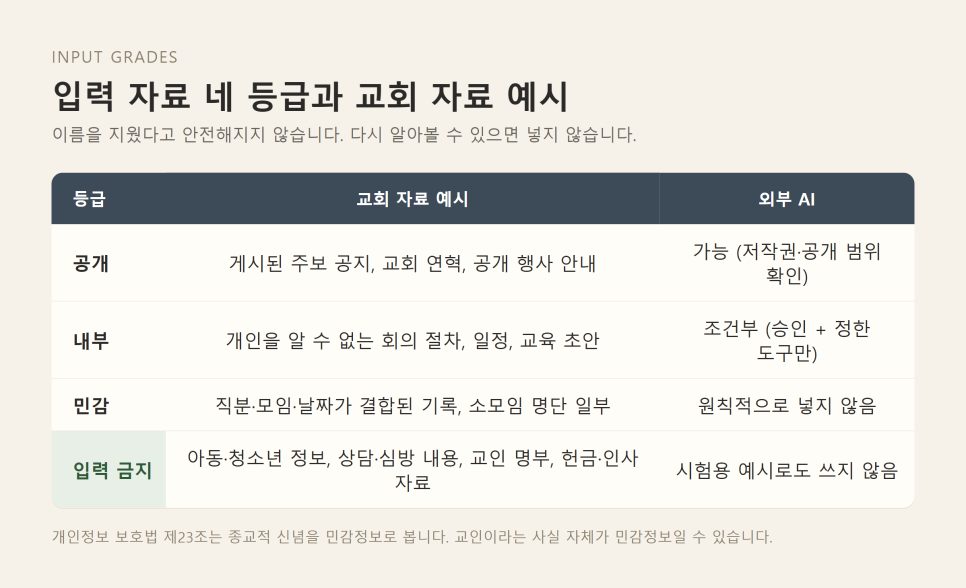
둘째, 각 업무에 들어가는 자료를 '공개', '내부', '민감', '입력 금지'로 나눈다. 이름을 지웠다고 모두 안전한 것은 아니다. 직분, 드문 질병, 작은 모임의 날짜가 합쳐지면 누구인지 다시 드러난다. 익명화한 뒤에도 다시 알아볼 가능성이 있으면 외부 AI에 넣지 않는다. 아동·청소년 정보, 상담·심방 내용, 교인 명부, 헌금·인사 자료는 시험용 예시로도 쓰지 않는다는 기본선을 세울 수 있다. 우리 개인정보 보호법이 종교적 신념을 민감정보로 다룬다는 점도 기억해 두자. 교인이라는 사실 자체가 민감정보가 될 수 있다.
셋째, 실패 장면을 먼저 적는다. 최소한 이 여섯 가지는 넣는다. 사실이 아닌 내용을 그럴듯하게 쓰는 환각, 오래된 정보, 번역에서 신학적 뉘앙스가 사라지는 일, 자료의 저작권 침해, 특정 집단에 불리한 표현, 공급자의 정책 변경. 각 실패 옆에는 원문 대조, 출처 링크 확인, 두 사람 검토, 사용 중단 같은 대응을 하나 이상 짝지어 둔다.
넷째, 2주 동안 한 가지 저위험 업무만 시험한다. AI가 낸 결과뿐 아니라 사람이 고친 부분, 걸린 시간, 발견된 오류, 버린 결과도 남긴다. 시험이 끝나면 "빨라졌는가"보다 먼저 묻는다. 검토할 수 있었는가. 책임자가 분명했는가. 관계를 해치지 않았는가. 이 세 질문을 통과한 업무만 범위를 조금 넓힌다.
다섯째, 멈출 조건을 미리 정한다. 출처를 확인할 수 없는 답이 되풀이될 때, 민감정보가 들어갔을 때, 공급자의 데이터 처리 조건을 확인할 수 없을 때, 담당자가 검토할 시간을 내지 못할 때. 이 중 하나라도 생기면 곧바로 사람이 하던 방식으로 돌아간다. 멈추는 것은 실패가 아니다. 통제가 제대로 작동했다는 증거다.
목회적 경계는 효율 계산 바깥에 있다
목회는 정보를 처리하는 일만이 아니다. 침묵을 함께 견디고, 한 사람의 말을 다시 듣고, 공동체 앞에서 책임 있게 해석하는 관계의 일이다.
그러니 AI가 문장을 매끄럽게 다듬었다고 해서 목회적 판단이 끝난 것은 아니다. 기도문, 설교, 교육 자료는 목회자가 신학적 책임을 지고 다시 읽어야 한다. AI를 쓴 사실이 저작권이나 신뢰에 영향을 주는 경우에는 투명하게 알릴 필요도 있다. 교우가 받은 위로의 편지가 사실은 AI가 쓴 것이었다는 걸 나중에 알게 된다면, 그 편지의 문장이 아무리 좋았어도 관계는 상처를 입는다.
감시 명부가 되지 않게
특히 위험대장이 감시 명부로 바뀌지 않도록 조심해야 한다. 목적은 누가 AI를 썼는지 색출하는 것이 아니다. 공동체가 허용 범위와 책임선을 함께 배우는 데 있다.
담당자의 실수를 숨기게 만드는 처벌 중심 문화는 오히려 위험 신호를 늦춘다. 병원에서도 항공사에서도 작은 실수를 보고할 수 있는 분위기가 큰 사고를 막는다고들 한다. 교회도 다르지 않다. 작은 오류도 말할 수 있고, 필요하면 도구를 끌 수 있는 분위기가 어떤 기술적 통제보다 중요하다.
작은 교회일수록 기록은 짧고 분명하게
사역자가 적은 교회에는 별도의 AI 위원회나 복잡한 점수표가 오히려 짐이 될 수 있다. 담당자 한 명과 검토자 한 명, 한 달에 20분 점검으로 시작해도 된다.
그 20분 동안에는 새 도구의 화려한 기능보다 세 가지 증거를 본다. 실제로 넣은 자료의 등급, 원문과 결과물의 차이, 사람이 고치거나 버린 이유. 이것만 남겨도 다음 담당자가 같은 실수를 되풀이하는 일이 줄어든다. 사역자가 바뀔 때마다 처음부터 다시 배우는 일이 작은 교회에서는 특히 잦기 때문이다.
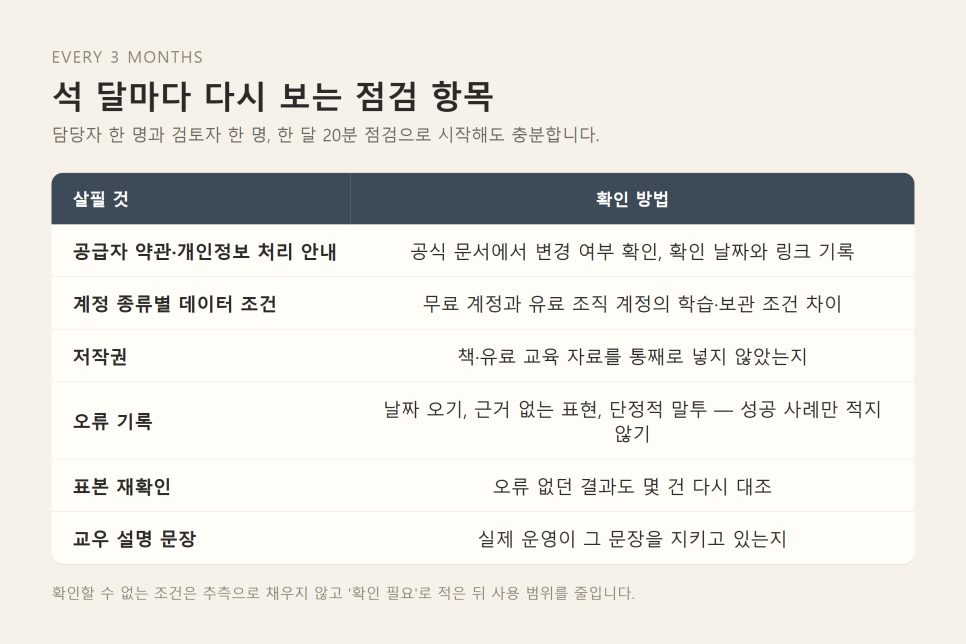
검토표에는 성공 사례만 쓰지 않는다. AI가 행사 날짜를 바꿔 쓴 경우, 근거 없는 표현을 덧붙인 경우, 지나치게 단정적인 말투를 만든 경우를 함께 기록한다.
오류가 없었던 결과도 표본으로 다시 확인한다. 생성형 AI는 같은 질문에도 다른 답을 낼 수 있다. 한 번 잘됐다고 도구 전체를 믿어서는 안 된다. 목회 현장의 목표는 완벽한 점수가 아니라, 어떤 조건에서 결과를 믿지 말아야 하는지 배우는 데 있다.
석 달에 한 번은 쓰고 있는 업무를 처음부터 다시 검토한다.
공급자 약관과 개인정보 처리 안내가 바뀌었는지, 무료 계정과 유료 조직 계정의 데이터 사용 조건이 다른지 공식 문서에서 확인한다. 저작권이 있는 책이나 유료 교육 자료를 편하다는 이유로 통째로 넣지 않았는지도 살핀다.
도구 이름이나 요금제는 바뀐다. 그래서 위험대장에는 확인한 날짜와 공식 링크를 남긴다. 확인할 수 없는 조건은 추측으로 채우지 않는다. '확인 필요'라고 적고, 사용 범위를 줄인다.
교우에게 설명할 한 문장
마지막으로 교우에게 설명할 한 문장을 준비한다.
"우리 교회는 공개 자료의 초안 점검에만 AI를 사용하며, 개인 상담과 명부는 입력하지 않고 담당자가 원문을 확인합니다."
이렇게 범위와 책임이 함께 드러나야 한다. 그리고 실제 운영이 이 문장을 지키지 못한다면, 문장을 다듬을 것이 아니라 운영을 먼저 고쳐야 한다. 설명할 수 있는 사용은 신뢰의 결과가 아니라, 신뢰를 만들어 가는 과정이다.
좋은 도입은 멈출 수 있는 도입이다
공개된 국제 문서와 교회 문서는 AI에 관한 완성된 교회 매뉴얼을 대신 써 주지 않는다. 그러나 인간 존엄, 책임, 투명성, 사람의 감독이라는 공통의 질문을 준다.
교회가 이 질문들을 한 장의 위험대장과 짧은 시험으로 옮기면, 유행을 좇지 않으면서도 유익한 쓰임을 배울 수 있다.
AI 목회의 성숙함은 만들어 낸 문서의 수보다 책임의 자리가 얼마나 선명한지에서 드러난다. 무엇을 넣지 않을지, 누가 최종 판단할지, 언제 멈출지를 먼저 합의한 교회는 기술을 두려워하지도, 숭배하지도 않는다.
사람을 돌보는 책임을 사람에게 남겨 두는 것. 그것이 가장 실용적인 AI 활용 사례다.
무엇을 넣지 않을지, 누가 판단할지, 언제 멈출지.
그것을 먼저 정한 교회는
기술을 두려워하지도, 숭배하지도 않는다.
함께 읽기
· Presidio로 교회 AI 입력 전 비식별화 | 가리고 보내는 다섯 단계 — https://blog.naver.com/haramprok/224423852550· AI와 하나님의 형상 | 지능이 아니라 존엄, 교회들이 다시 묻는 인간다움 — https://blog.naver.com/haramprok/224
Presidio로 교회 AI 입력 전 비식별화 | 가리고 보내는 다섯 단계 ↗
423496503
참고 자료
· Antiqua et Nova: Note on the Relationship Between Artificial Intelligence and Human Intelligence, 교황청 신앙교리부·문화교육부 (2025.1.28)
· Recommendation on the Ethics of Artificial Intelligence, UNESCO (2021.11 채택)
· AI Risk Management Framework 1.0 (2023.1.26) / Generative AI Profile NIST AI 600-1 (2024.7.26), NIST
· 개인정보 보호법 제23조(민감정보의 처리 제한)
이 글은 손하람 목사의 창가에 2026. 9. 28에 올린 글을 옮긴 것입니다.